
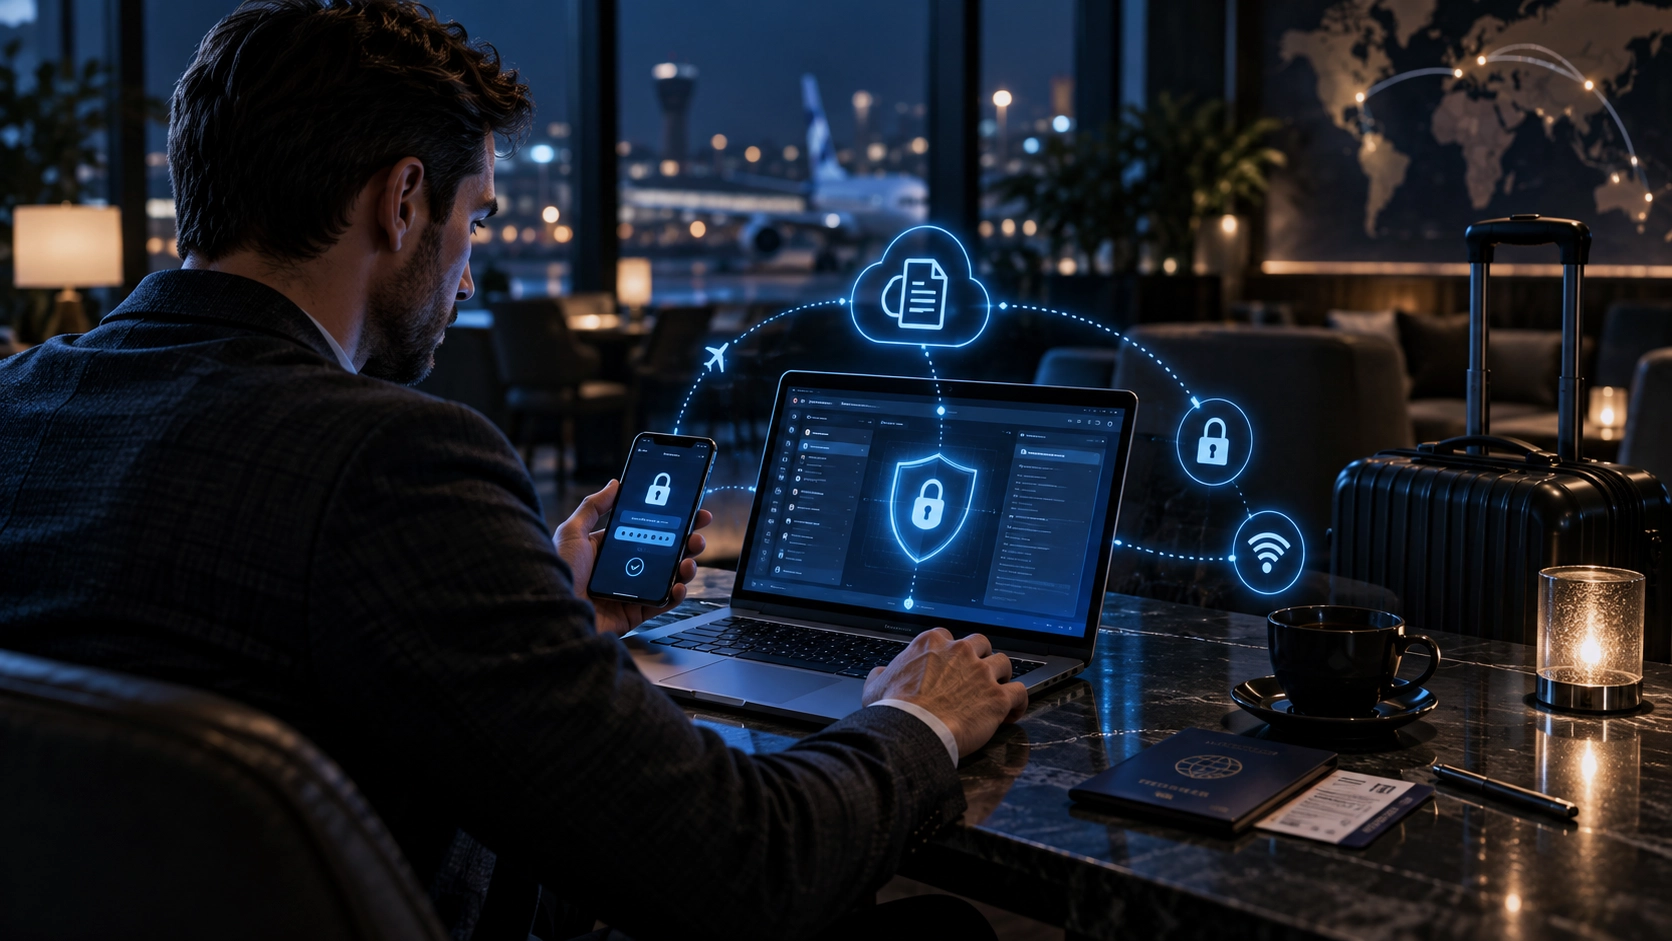
В командировке меняется не столько рабочий процесс, сколько среда вокруг него. Тот же ноутбук подключается к Wi-Fi в аэропорту, гостинице или коворкинге, смартфон чаще используется как рабочее устройство, а доступ к почте, CRM и облачным документам приходится получать из незнакомых сетей.
Как защитить рабочие аккаунты
При этом главный риск — не обязательно перехват интернет-трафика. На практике проблемы могут возникнуть из-за фишинга, слабой защиты учетной записи, потерянного устройства, сохраненной сессии в браузере или подключения к сети, которой пользователь ошибочно доверяет.
Поэтому защита рабочих аккаунтов в поездке должна строиться в несколько уровней.
Подготовьте устройства до выезда
Самый удобный момент для настройки безопасности — до командировки, а не в аэропорту перед посадкой.
Проверьте обновления операционной системы, браузера и приложений, через которые вы будете работать. Это особенно важно для почтовых клиентов, мессенджеров, менеджеров паролей и программ удаленного доступа.
Не стоит откладывать крупное обновление на момент, когда ноутбук уже подключен к медленной гостиничной сети. Лучше установить его заранее и убедиться, что после перезагрузки работают необходимые программы.
Отдельно проверьте блокировку устройства. Ноутбук и смартфон должны автоматически блокироваться после непродолжительного бездействия и требовать пароль, PIN-код или биометрическую проверку.
Для рабочего компьютера также желательно использовать шифрование накопителя. На современных Windows- и macOS-устройствах соответствующие механизмы часто уже встроены в систему.
Включите дополнительную защиту входа
Пароль не должен быть единственным барьером между посторонним человеком и рабочей почтой.
Для важных учетных записей стоит использовать многофакторную аутентификацию. Особенно это касается:
- корпоративной почты;
- CRM;
- облачных хранилищ;
- панели управления сайтом;
- рекламных кабинетов;
- сервисов бухгалтерии;
- Git-репозиториев;
- административных панелей.
Если сервис поддерживает приложение-аутентификатор, аппаратный ключ или passkey, такие способы обычно предпочтительнее простого подтверждения кодом из SMS.
Главное — настроить второй фактор заранее. Если сделать это уже за границей, можно столкнуться с неожиданной проверкой номера телефона, отсутствием роуминга или невозможностью получить код.
Не храните рабочие пароли в заметках
Во время поездки особенно неудобно помнить десятки разных паролей, поэтому пользователи иногда сохраняют их в заметках, отправляют сами себе в мессенджере или используют один пароль для нескольких сервисов.
Это сильно увеличивает последствия одной утечки.
Гораздо безопаснее использовать менеджер паролей. Он позволяет создавать уникальные длинные пароли и хранить их в защищенном хранилище.
Перед командировкой стоит проверить, что вы сможете получить доступ к менеджеру даже при потере одного из устройств. Но резервный способ восстановления тоже не должен лежать рядом с ноутбуком в той же сумке.
Осторожнее с Wi-Fi в гостиницах и аэропортах
Название сети само по себе ничего не говорит о ее надежности.
Точка доступа с названием Hotel_WiFi может действительно принадлежать гостинице, а может быть создана кем-то поблизости. Если есть сомнения, лучше уточнить название сети у сотрудника отеля или посмотреть его на официальной информационной карточке.
Открытая сеть без пароля не обязательно означает, что весь ваш трафик виден окружающим: современные сайты используют HTTPS, который шифрует содержимое соединения.
Но доверять самой локальной сети все равно не стоит. На ней могут находиться чужие устройства, а настройки точки доступа пользователю неизвестны.
Для действительно чувствительных задач — например, работы с административной панелью, финансовыми документами или корпоративной инфраструктурой — мобильная точка доступа со смартфона нередко предпочтительнее случайной публичной сети.
Что дает защищенный сетевой туннель
Если работать приходится через гостиничный, аэропортовый или другой незнакомый Wi-Fi, можно дополнительно использовать VPN-соединение.
В этом случае трафик между устройством и VPN-сервером проходит внутри зашифрованного туннеля. Это снижает зависимость от того, насколько вы доверяете локальной сети.
Для поездки можно заранее установить, например, avoVPS на ноутбук и Android смартфон и проверить подключение еще дома. Тогда в дороге не придется искать и настраивать нужное приложение через незнакомую сеть.
При этом важно понимать границы такой защиты.
VPN не спасет, если пользователь введет пароль на поддельном сайте, скачает вредоносный файл или сам подтвердит вход злоумышленника. Поэтому сетевую защиту нужно рассматривать как один слой, а не как замену двухфакторной аутентификации и внимательности.
Не переходите по ссылкам из неожиданных писем
Командировка удобна для социальной инженерии.
Человек занят, работает со смартфона, быстро отвечает на сообщения и ожидает письма от гостиницы, авиакомпании, коллег или бухгалтерии. На этом фоне поддельное письмо выглядит убедительнее обычного.
Особенно внимательно стоит относиться к сообщениям с просьбами:
- повторно войти в рабочую почту;
- срочно подтвердить пароль;
- открыть документ;
- оплатить новый счет;
- изменить реквизиты;
- подтвердить неожиданную авторизацию.
Если письмо ведет на страницу входа, безопаснее самостоятельно открыть нужный сервис через сохраненную закладку или официальный адрес, а не пользоваться ссылкой из сообщения.
Не оставляйте активные сессии на чужих устройствах
Рабочую почту или документы иногда приходится срочно открыть на компьютере в переговорной, бизнес-зале или у коллеги.
По возможности этого лучше избегать.
Выход из учетной записи после работы не всегда гарантирует, что на устройстве ничего не осталось. Браузер мог сохранить историю, файлы, cookie, данные автозаполнения или загруженные документы.
Если другого варианта нет, не сохраняйте пароль и после завершения работы проверьте список активных сессий в настройках аккаунта.
Для критически важных систем безопаснее использовать только собственное устройство.
Разделяйте рабочее и личное
Если компания выдала отдельный ноутбук или смартфон, не стоит превращать его в универсальное семейное устройство.
Чем больше случайных программ, расширений браузера и личных аккаунтов используется на рабочем компьютере, тем сложнее контролировать его безопасность.
Полезно также иметь отдельный профиль браузера для работы. Тогда история, расширения, сохраненные сессии и учетные записи не смешиваются с личными.
Это не защищает от всех угроз, но уменьшает вероятность случайной ошибки.
Отключите лишние функции общего доступа
На домашней сети удобно использовать общий доступ к файлам, принтерам и другим устройствам.
В гостинице или коворкинге такие функции обычно не нужны.
Перед поездкой проверьте настройки обнаружения устройства в локальной сети, общего доступа к папкам и автоматического подключения к знакомым Wi-Fi-сетям.
Особенно нежелательно, чтобы ноутбук автоматически подключался к любой сети с ранее знакомым названием.
После завершения работы публичную сеть можно удалить из списка сохраненных, если она больше не понадобится.
Продумайте потерю устройства заранее
Защита аккаунтов нужна не только от сетевых атак. В командировке ноутбук или телефон банально проще забыть в такси, аэропорту или переговорной.
До поездки убедитесь, что:
- устройство защищено блокировкой;
- важные данные синхронизированы или сохранены в резервной копии;
- включена функция поиска устройства, если она используется;
- вы знаете, как завершить активные рабочие сессии удаленно;
- у вас есть контакты человека, которому нужно сообщить о потере корпоративной техники.
Если устройство пропало, не стоит сначала несколько часов самостоятельно его искать, продолжая оставлять рабочие аккаунты активными.
Для корпоративной техники лучше сразу действовать по внутренней инструкции компании.
После возвращения тоже стоит кое-что проверить
Командировка закончилась, но активные сессии могли остаться.
После поездки полезно открыть настройки основных рабочих сервисов и посмотреть список устройств и недавних входов.
Неизвестная сессия, незнакомое устройство или неожиданная география входа — повод завершить соответствующее подключение и проверить безопасность учетной записи.
Если приходилось использовать временное устройство или чужой компьютер, имеет смысл отдельно завершить все активные сессии.
Менять пароли после каждой поездки автоматически не требуется, если нет признаков компрометации. Намного важнее использовать уникальные пароли, MFA и контролировать входы.
Минимальный набор перед поездкой
Если свести все рекомендации к нескольким действиям, перед командировкой стоит проверить:
- обновлены ли ноутбук и смартфон;
- включена ли блокировка устройств;
- настроена ли многофакторная аутентификация;
- сохранены ли пароли в защищенном менеджере;
- есть ли резервный способ входа в важные аккаунты;
- установлен ли инструмент для защищенного соединения;
- знаете ли вы, как удаленно завершить рабочие сессии;
- сделана ли резервная копия критически важных данных.
На такую подготовку требуется гораздо меньше времени, чем на восстановление доступа к скомпрометированной учетной записи.
Что важно запомнить
Основная ошибка в поездке — воспринимать безопасность как одну настройку.
Ни VPN-соединение, ни сложный пароль, ни двухфакторная аутентификация по отдельности не решают все проблемы. Надежнее работает сочетание нескольких мер: обновленного устройства, уникальных паролей, MFA, осторожности с письмами и разумного отношения к незнакомым сетям.
В командировке лучше исходить из простого принципа: устройство может оказаться потеряно, Wi-Fi — чужим, а письмо — поддельным.
Если рабочие аккаунты настроены с учетом этих сценариев заранее, даже неприятная ситуация с потерянным ноутбуком или сомнительной сетью с гораздо меньшей вероятностью превратится в серьезный инцидент.